

Kyberbezpečnost21. září 2026
Bitcoinová peněženka není účet a její správce nemusí být banka
Kdo drží obnovovací slova, může s bitcoinem nakládat, zatímco logo banky v aplikaci z něj bankovní vklad neudělá a pojištění vkladů se na něj nevztahuje.
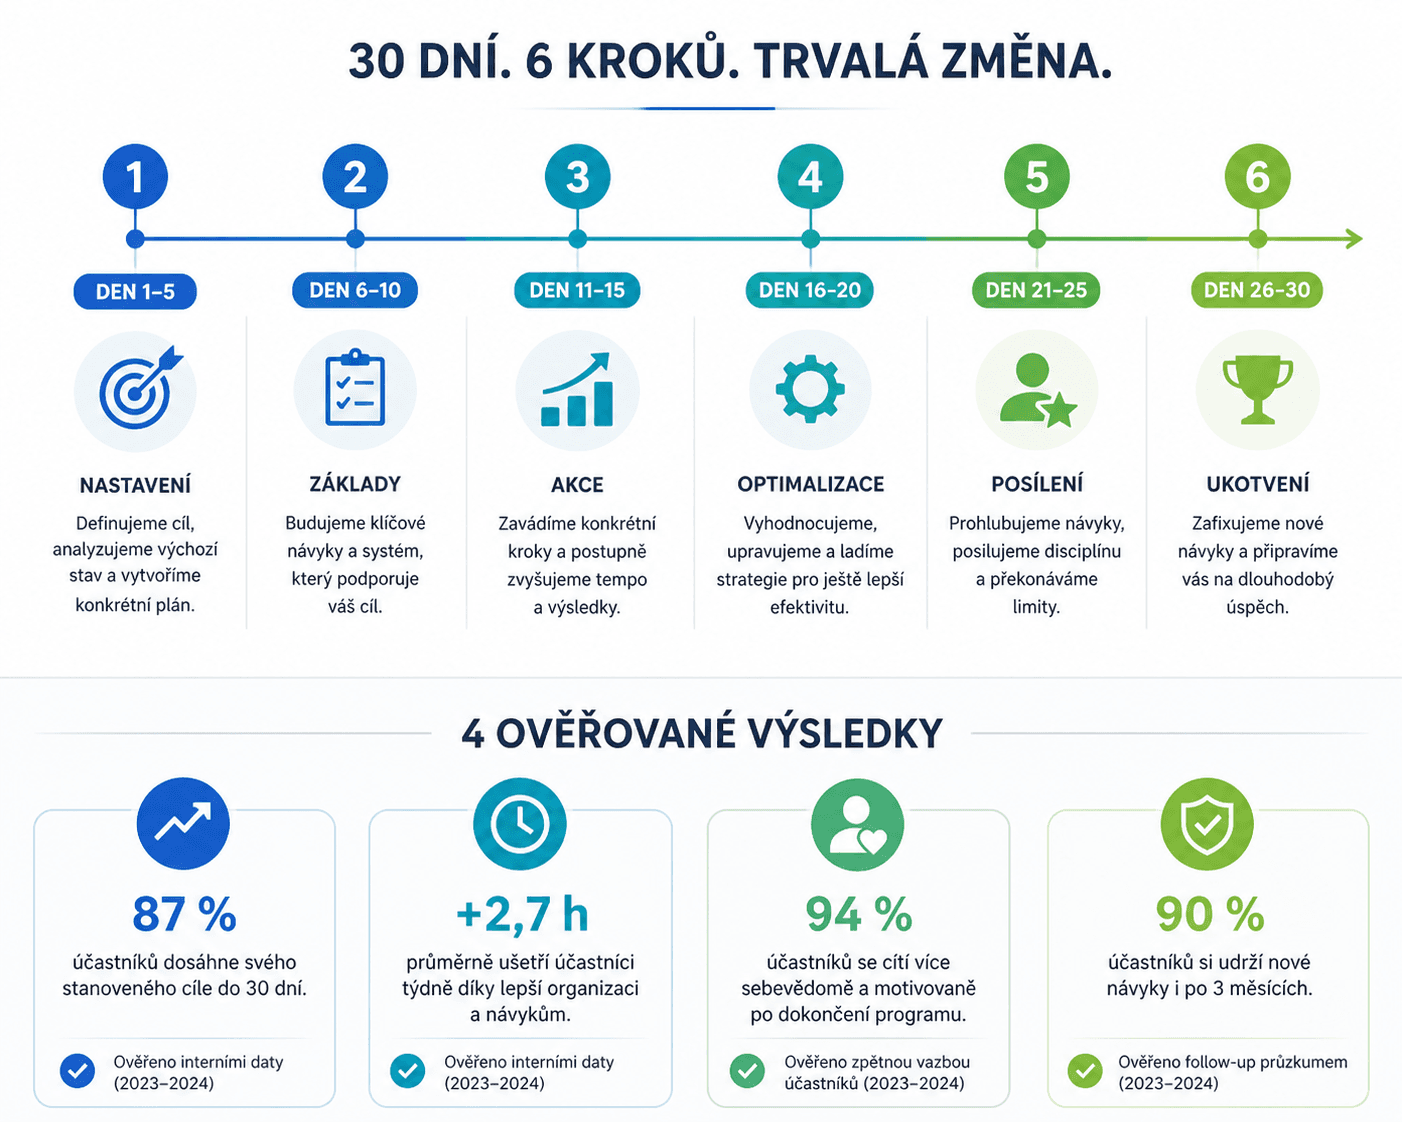
Během 30 dní lze určit odpovědnost za kyberbezpečnost, prověřit účty, obnovu záloh i postup pro první hodinu incidentu.
Když ve firmě chybí vlastník kyberbezpečnosti, obvykle se začne nakupovat. Přibude antivirus, školení, správce hesel nebo další hlášení od dodavatele. Každý nástroj může být užitečný. Nikdo však neurčí, kdo vyřeší varování, kdy se zruší účet bývalému kolegovi a zda lze data ze zálohy skutečně obnovit.
Vlastníkem není člověk, který musí osobně nastavovat firewall. Je to někdo uvnitř firmy, kdo odpovídá za rozhodnutí, termíny a kontrolu výsledků. Technickou práci může udělat interní správce nebo externí dodavatel. Smlouva může určit, za které provozní úkoly a výsledky odpovídá dodavatel. Firma si ale musí sama stanovit, jakou míru rizika je ochotná přijmout. Dodavatel například neví, zda firma snese 2 hodiny bez účetnictví, nebo 2 dny bez e-mailu.
Vymezení odpovědnosti proto předchází výběru dalších nástrojů.
Tento postup používám tam, kde systémy běží, žádný útok právě neprobíhá a cílem je dostat základní bezpečnost pod pravidelnou kontrolu. Hodí se také v situaci, kdy se o techniku stará dodavatel, ale uvnitř firmy nikdo neví, co od něj požadovat a jak výsledek ověřit.
Návod není určen pro probíhající vydírání, kompromitovaný administrátorský účet nebo potvrzený únik dat. V takové chvíli je potřeba spustit incidentní postup, omezit další škodu, zachovat důkazy a přizvat kvalifikovanou pomoc. Návod nenahrazuje ani právní posouzení nebo požadovaný audit. To platí zvlášť tam, kde se mohou bezpečnostní požadavky přenést na menší subdodavatele.
Na úvod si rezervuji 90 minut s člověkem, který může schválit výdaje, vyčlenit čas zaměstnanců a případně rozhodnout o odstavení systému. Přizvu také člověka, který dnes řeší IT. Nemusí znát každou odpověď, ale musí vědět, kdo ji může dodat.
Připravím seznam zaměstnanců a externistů, používaných zařízení, hlavních aplikací, dodavatelů a míst, kde leží firemní data. Stačí export uživatelů z Microsoft 365 nebo jiné hlavní služby, evidence notebooků, smlouvy s IT dodavatelem a poslední informace o zálohách. Chybějící údaj není překážkou. Je to první zjištěný nedostatek.
Vytvořím 1 sdílený dokument, ke kterému má přístup vlastník i jeho zástupce. Plán musí zůstat dostupný také při poruše nebo ztrátě zařízení jeho vlastníka.
Na 1 stránku zapíšu jméno vlastníka, jeho zástupce, rozsah odpovědnosti a způsob schvalování změn. Vlastník musí mít právo vyžádat si údaje od dodavatele, zadat odstranění chyby a zastavit změnu, která vytváří zjevné riziko. Vedení současně určí, komu vlastník hlásí nevyřešené problémy.
Krok je hotový, když je dokument schválený, zástupce o své roli ví a v kalendáři je pravidelný měsíční termín kontroly. Jméno uvedené pouze v zápisu z porady nestačí.
Do jednoduché tabulky zapíšu na každý řádek 1 službu. Uvedu její účel, druh uložených dat, odpovědného člověka uvnitř firmy, technického správce, administrátorský účet, způsob zálohy a přijatelnou dobu výpadku. Začínám e-mailem, účetnictvím, CRM, mzdami, webem, bankovnictvím, vzdáleným přístupem a úložišti dokumentů.
Nezapomínám na bezplatné aplikace přihlášené firemním účtem. Patří sem také AI nástroje, zvlášť když dostávají zdrojový kód, smlouvy nebo přístupové klíče. Potřebu omezit přístup AI ke kódu a klíčům může inventura odhalit dříve než technická kontrola.
Krok je hotový, když má 5 nejdůležitějších služeb interního vlastníka, technický kontakt, dohledatelný administrátorský přístup a popsaný náhradní postup pro výpadek.
Z hlavních služeb vyexportuji aktivní účty a porovnám je se současným seznamem zaměstnanců a externistů. Každý účet musí patřit konkrétní osobě nebo mít popsaný technický účel. Administrátorský účet oddělím od účtu používaného pro běžnou práci.
U důležitých služeb zapnu vícefaktorové ověření, tedy další potvrzení přihlášení vedle hesla. Pokud ho služba nepodporuje, zapíšu výjimku, odpovědnou osobu, náhradní opatření a datum dalšího rozhodnutí. Stejně určím, kdo kontroluje aktualizace počítačů, serverů, webu a síťových zařízení. Stará hesla a zanedbané aktualizace dávají útočníkům zbytečně snadnou cestu do firemních systémů.
Krok je hotový, když neznámé účty zmizely nebo mají vysvětlení, u privilegovaných účtů je zapnuté vícefaktorové ověření nebo zdokumentovaná výjimka s náhradním opatřením a každé firemní zařízení má zaznamenaný stav aktualizací.
Samotná zpráva o úspěšném zálohování nestačí. Vyberu důležitou složku nebo vzorek dat, jehož obnovení nezasáhne provoz, a nechám ho obnovit do odděleného umístění. Zkontroluji, zda lze soubory otevřít a zda jejich obsah odpovídá očekávanému datu.
Jako výchozí používám pravidlo 3, 2, 1. Data jsou ve 3 kopiích, na 2 různých typech médií a 1 kopie je uložena mimo hlavní umístění. Alespoň 1 kopii zároveň oddělím od běžných účtů a zařízení, aby ji stejný incident nezasáhl spolu s provozními daty. Synchronizovaná složka není automaticky nezávislou zálohou. Smazání nebo zašifrování souborů se může synchronizovat také.
Výsledkem je záznam s datem testu, názvem obnovených dat, dobou obnovy a jménem člověka, který výsledek ověřil. Neúspěšný test znamená, že zálohu zatím nelze považovat za ověřenou.
Na 1 stránku zapíšu, komu se volá jako prvnímu, kdo smí odpojit účet nebo zařízení, kde jsou kontakty na dodavatele a kdo rozhoduje o komunikaci. Pro ztracený notebook, podezřelý e-mail, falešný pokyn k platbě, napadenou schránku a nedostupnost hlavní služby určím první kroky.
Potom udělám 30minutový nácvik. Stačí situace, kdy někdo telefonuje jménem vedení a žádá rychlou změnu přístupu nebo platbu. Na podobném vishingu, tedy podvodném telefonátu, se ukáže, zda lidé ověřují neobvyklé požadavky a vědí, komu incident oznámit. Právě rozhodování lidí při bezpečnostních incidentech často ovlivní rozsah následné škody.
Krok je hotový, když účastníci znají první kontakt, vědí, kdo může zablokovat účet nebo zařízení, a dokážou najít postup i bez přístupu k běžnému notebooku.
Na konci měsíce projdu 4 výsledky:
Ke každému nesplněnému bodu zapíšu odpovědnou osobu, termín a způsob ověření. Současně stanovím datum příští měsíční kontroly, aby seznam účtů, služeb a kontaktů nezůstal pouze záznamem stavu z 1 měsíce.
Rozdíl proti prvnímu záznamu pak ukáže například nový účet bez vlastníka, neaktuální kontakt nebo zálohu, kterou se od posledního testu nepodařilo obnovit.
Kdo drží obnovovací slova, může s bitcoinem nakládat, zatímco logo banky v aplikaci z něj bankovní vklad neudělá a pojištění vkladů se na něj nevztahuje.

Před auditem se nejvíc času neztrácí u firewallu, ale při hledání vlastníka systému a důkazu, že obnovu zálohy někdo skutečně vyzkoušel.
Zašifrované sdílené disky a výzva k platbě v kryptoměně znamenají, že firma musí během prvních minut omezit škody a ochránit zálohy.
Napište nám, co u vás řešíte. Ozveme se do jednoho pracovního dne.