NÚKIB 4. září 2026 upozornil uživatele Signalu v Česku na cílený phishing spojovaný zejména s aktéry napojenými na Rusko. Podvodné zprávy se snaží získat přístupové údaje nebo přimět příjemce k nebezpečnému kroku.
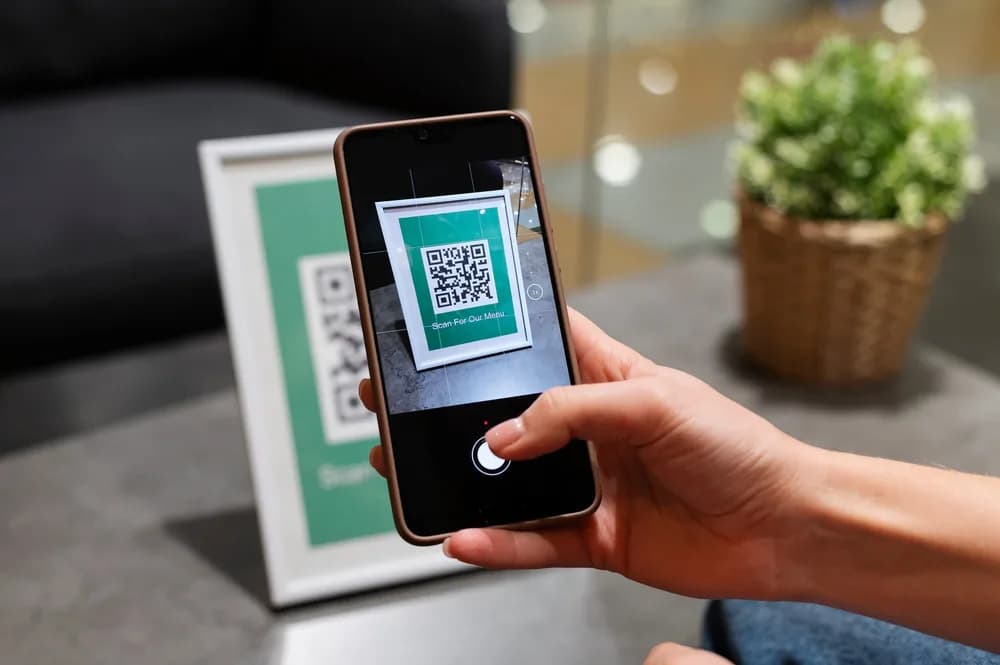
Útočníci se nesnaží prolomit šifrování komunikace mezi účastníky. Využívají znalost telefonního čísla a nepozornost uživatele. Falešná zpráva se může vydávat za podporu Signalu a vyzývat k propojení dalšího zařízení. Jiná varianta používá podvržený QR kód, například jako údajnou pozvánku do skupiny. Po jeho načtení může útočník připojit k účtu vlastní zařízení a získat přístup k další komunikaci.
NÚKIB uvádí také pokusy o vylákání PINu a obnovovacích údajů. Oficiální podpora Signalu tyto údaje nepožaduje. Dosavadní kampaně mířily hlavně na lidi působící v bezpečnosti, státní správě a politice. Podobné postupy byly zaznamenány na Ukrajině, v Německu, Francii a Nizozemsku. Skutečný geografický rozsah může být širší.
Mezi základní opatření patří pravidelná kontrola připojených zařízení, zapnutí Zámku registrace a odmítání nevyžádaných odkazů a QR kódů. Příjemce podezřelé zprávy by měl ověřit jejího odesílatele jiným komunikačním kanálem. NÚKIB doporučuje také mizející zprávy, omezení dohledatelnosti účtu podle telefonního čísla a instalaci aplikace pouze z oficiálního webu Signalu.
Upozornění samo o sobě není důvodem vyřadit Signal z firemní komunikace. Popsaný postup obchází šifrování tím, že uživatel schválí připojení cizího zařízení. Pravidelná kontrola účtů a jasný postup pro ověřování podezřelých žádostí proto míří přímo na způsob útoku. NÚKIB však neuvádí počet incidentů v Česku, podíl úspěšných útoků ani konkrétní období kampaně. Bez těchto údajů nelze přesně posoudit pravděpodobnost napadení, základní kontrola připojených zařízení však nevyžaduje nový placený nástroj.