

Kyberbezpečnost23. září 2026
Kyberbezpečnost v malé firmě potřebuje vlastníka dřív než další nástroj
Během 30 dní lze určit odpovědnost za kyberbezpečnost, prověřit účty, obnovu záloh i postup pro první hodinu incidentu.
Při plánování bezpečnostních aktualizací nestačí vysoké skóre zranitelnosti. Přednost má oprava systému, který je vystaven útoku a jehož napadení ohrozí přístupy, data nebo provoz.
Pořadí bezpečnostních aktualizací operačních systémů Windows, serverů a firemních aplikací musí zohlednit riziko útoku i dopad odstávky. Cílem je chránit účetnictví, sdílené dokumenty a přihlašování, aniž by aktualizace zbytečně narušily provoz. Když frontu seřadíme jen podle červeného upozornění nebo data vydání, můžeme restartovat méně důležitý počítač, zatímco veřejně dostupná služba zůstane bez opravy.
Bezpečnostní aktualizace opravuje chybu v operačním systému nebo programu, kterou lze zneužít k průniku, neoprávněnému přístupu nebo narušení provozu. Určování pořadí oprav je součástí řízení zranitelností. To zahrnuje pravidelné zjišťování chyb, posouzení jejich skutečného dopadu a plánování oprav. Samotná instalace bývá technický úkol. Rozhodnutí, kam aktualizaci nasadit nejdříve, je provozní úkol.
Rozsah problému ukazuje případ, kdy Microsoft opravil 421 chyb, ale jedna zranitelnost ve Windows už byla zneužita. Stovky položek nelze smysluplně seřadit podle předpokladu, že všechny červené ikony jsou stejně naléhavé. Od dubna 2025 je navíc u podporovaných instalací Windows možné část oprav nasadit metodou hotpatch, tedy bez restartu. Microsoft uvádí, že zabezpečení je stejné jako u standardní měsíční aktualizace. Odpadne část odstávky, nikoli potřeba rozhodnout, co chránit nejdříve.
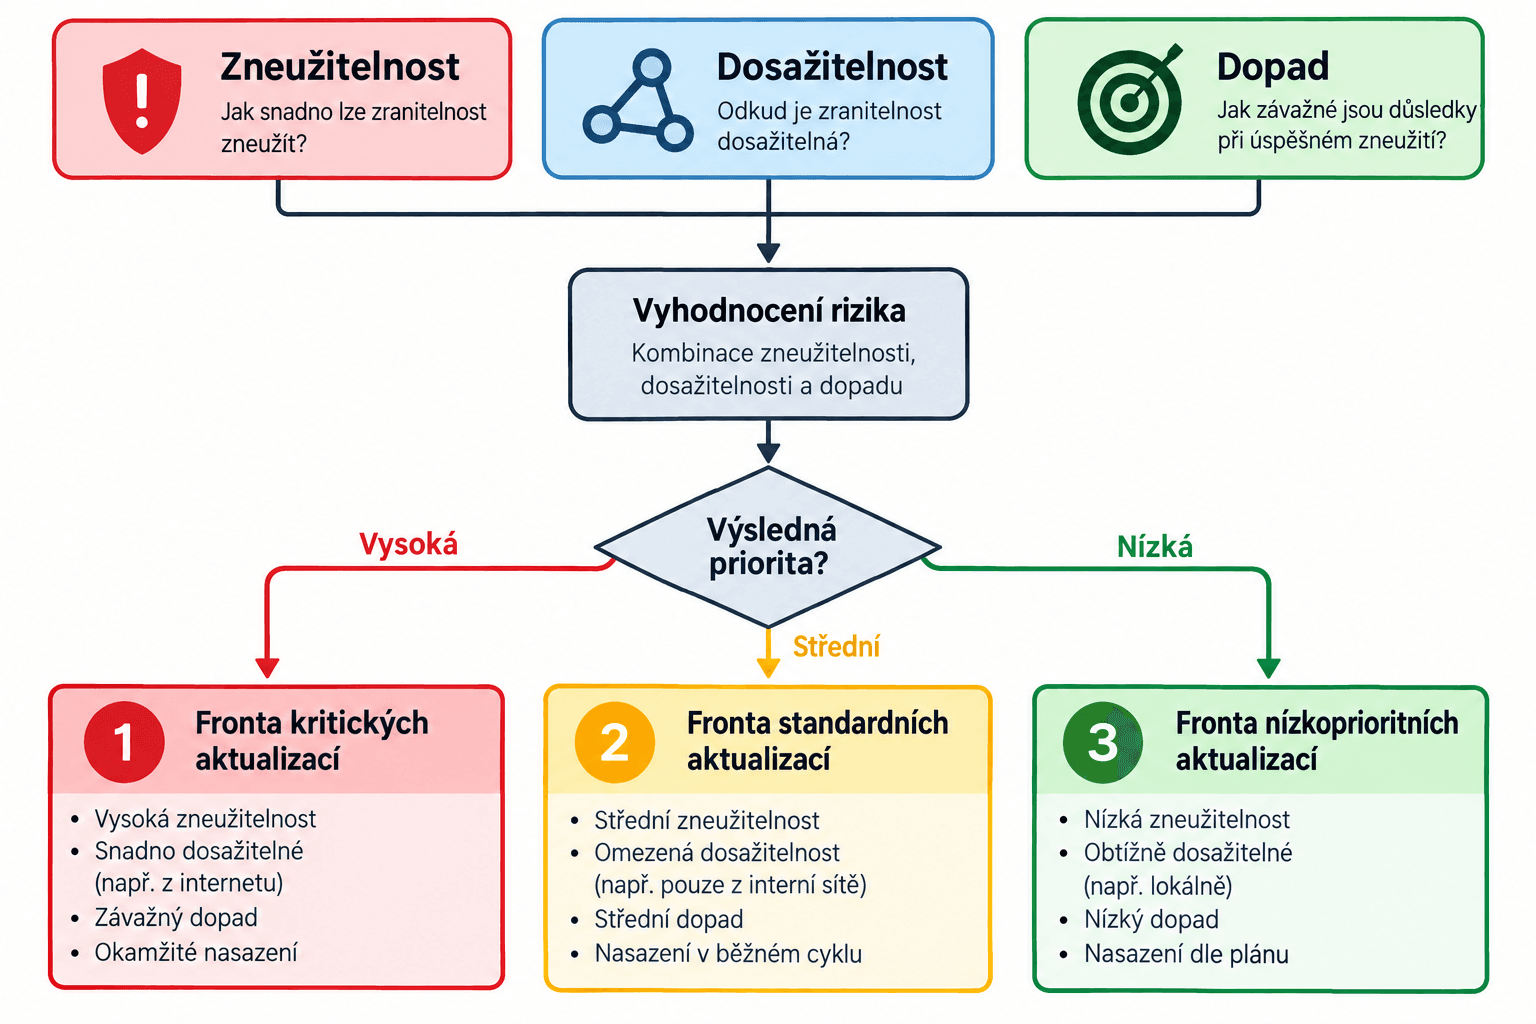
Výrobce obvykle hodnotí vlastnosti chyby, nikoli konkrétní provoz organizace. Skutečné riziko závisí na zranitelnosti, umístění systému a možných následcích. Seřazení podle nejvyššího čísla v tabulce působí objektivně, ale skóre neříká, kde běží přihlašování ani které zařízení je dostupné z internetu.
Představme si tři opravy se stejným označením „kritická“. První opravuje chybu na kancelářském počítači, kde zneužití vyžaduje otevření upraveného souboru. Druhá patří veřejně dostupné službě, přes kterou se lidé přihlašují zvenku. Třetí opravuje databázový server s fakturami, který není přímo na internetu, ale používá jej několik dalších aplikací. Veřejná služba obvykle dostane přednost kvůli snadné dosažitelnosti. Databáze může následovat kvůli hodnotě dat a návaznostem. Kancelářský počítač však nemusí zůstat poslední. Pokud se chyba právě zneužívá prostřednictvím e-mailu, může dostat vyšší prioritu.
Do posouzení rizika patří i samotná změna. Aktualizace může vyžadovat restart, narušit ovladač nebo změnit chování aplikace. Známým příkladem je aktualizace Windows 11, která narušila přihlášení k Active Directory. Takové riziko není důvodem k neurčitému odkladu. Před instalací je ale potřeba určit, na čem se aktualizace ověří, jak se změna případně vrátí a kdo schválí odstávku.
Vedle provozního kontextu mohou při třídění sloužit také hodnoty CVSS a EPSS. Samy však nenahrazují údaje o tom, zda daný program běží na veřejném serveru, nebo na odpojeném testovacím počítači.
Tyto tři odpovědi určují pořadí lépe než samotné skóre. Pokud některý údaj chybí, položka nepředstavuje nízké riziko, ale neověřené riziko. Nejprve je potřeba zjistit, kde systém běží a kdo jej používá.
První možností je instalovat všechno bez odkladu. Tím se zkrátí doba, po kterou zůstává chyba bez opravy. V dobře sjednoceném prostředí s automatizovaným testováním může tento postup fungovat. Cenou jsou častější restarty, kontroly aplikací a zásahy při neúspěšné instalaci. U účetního programu s doplňky nebo staršího ovladače tiskárny zvyšuje nasazení bez předchozího ověření provozní riziko.
Druhá možnost se řídí jen označením výrobce. Je rychlá a srozumitelná. Kritické opravy přijdou na řadu dnes, vysoké tento týden a ostatní později. Tento postup zjednodušuje rozhodování, ale nezohledňuje, zda je dotčená funkce zapnutá, systém dosažitelný a útok reálný. Kritická chyba ve vypnuté součásti pak může předběhnout chybu s nižším hodnocením v přihlašovací bráně.
Třetí možnost spojuje údaje o chybě s umístěním systému a dopadem na provoz. Vyžaduje seznam zařízení, určenou odpovědnost za rozhodnutí a prostor pro ověření. U skupiny stejných notebooků lze aktualizovat nejprve jeden reprezentativní kus a po kontrole zbytek. U klíčového serveru patří k plánu záloha, návratový postup a člověk, který ověří hlavní funkce. Tam, kde je dostupný hotpatch, ubude restart. Kontrola úspěšné instalace a funkčnosti však zůstává.
Když aktualizaci nelze nasadit ihned, lze dočasně omezit dostupnost zranitelné funkce. Podle doporučení výrobce je možné funkci vypnout, odstranit veřejný přístup nebo povolit spojení jen z určených adres. Opatření musí mít vlastníka, termín kontroly a plán konečné opravy. Pokud už jsou patrné známky průniku, samotná aktualizace nestačí. Zavře chybu, ale neodebere přístup, který útočník získal.
Jednorázové stanovení pořadí pomůže vyřešit aktuální frontu. Pro opakované rozhodování může stačit sdílená tabulka nebo sada úkolů v helpdesku. U každé opravy je potřeba zaznamenat tyto údaje: dotčený systém, jeho význam pro provoz, dostupnost z internetu, používané účty a data, CVSS, EPSS nebo informaci o zneužívání, nutnost restartu, způsob ověření, návratový postup, odpovědnou osobu a termín. Tyto podklady tvoří základ řízení zranitelností a umožňují používat při dalším rozhodování stejná pravidla.
Každou položku lze zařadit do jedné ze tří front. Okamžitá je určena pro chyby, které se reálně zneužívají, případně zasahují snadno dosažitelný systém a mají vážný dopad. Plánovaná přijde na řadu v nejbližším servisním okně po krátkém testu. Odložená musí mít zdokumentovaný důvod, náhradní ochranu a datum dalšího rozhodnutí. Odklad bez termínu další kontroly nelze průběžně řídit.
U každé fronty musí být určen člověk, který rozhodne o odstávce, přijme dočasné riziko a potvrdí výsledek. Určený vlastník je důležitý i v širším řízení bezpečnosti, jak popisuje článek o tom, proč kyberbezpečnost potřebuje vlastníka dřív než další nástroj. Když odpovědnost zůstane mezi správcem, dodavatelem a vedením, pořadí aktualizací často určí ten, kdo se ozve nejhlasitěji.
Po instalaci se zaznamená výsledek, nainstalovaná verze a případný problém. Při dalším balíku stovek oprav je pak zřejmé, co už bylo ověřeno, kde instalace selhala a které položky čekají na další rozhodnutí.
Během 30 dní lze určit odpovědnost za kyberbezpečnost, prověřit účty, obnovu záloh i postup pro první hodinu incidentu.
Kdo drží obnovovací slova, může s bitcoinem nakládat, zatímco logo banky v aplikaci z něj bankovní vklad neudělá a pojištění vkladů se na něj nevztahuje.

Před auditem se nejvíc času neztrácí u firewallu, ale při hledání vlastníka systému a důkazu, že obnovu zálohy někdo skutečně vyzkoušel.
Napište nám, co u vás řešíte. Ozveme se do jednoho pracovního dne.