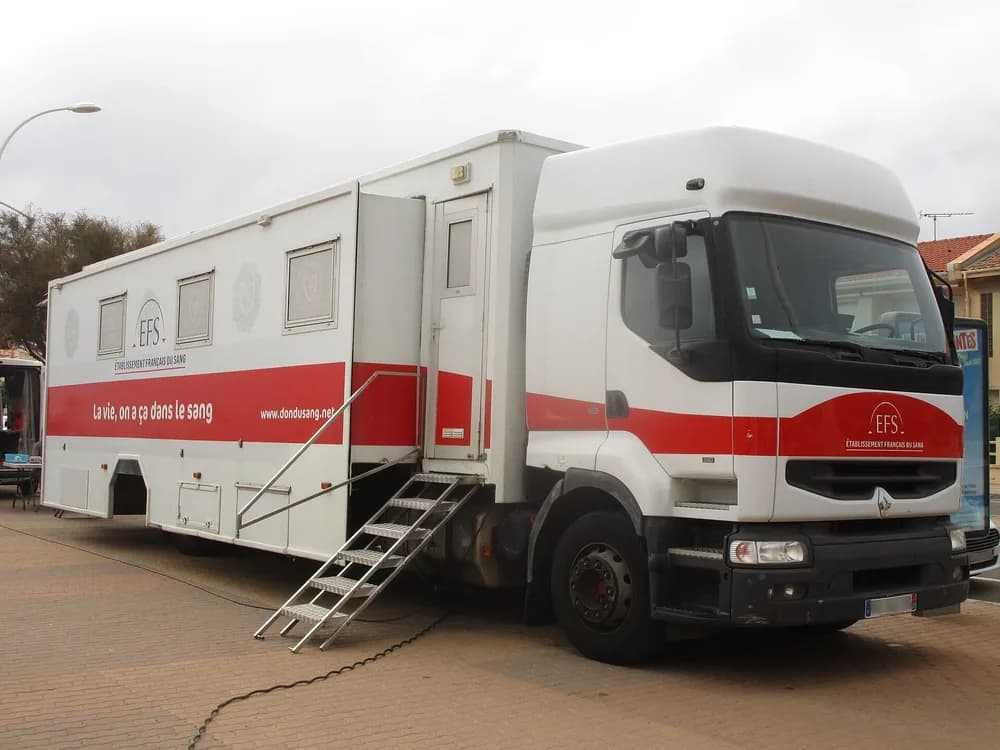
Útočníci zasáhli přes napadeného dodavatele do chladicích zařízení francouzské krevní služby EFS. Jejich nastavení změnili z minus 30 °C na 110 °C. Alarmy zabránily znehodnocení krevních vzorků a zmrazené plazmy.
EFS incident potvrdila v úterý 3. listopadu 2026. Vlastní informační systémy organizace podle jejího vyjádření napadeny nebyly. Zasažené chladicí místnosti uchovávaly také plazmu určenou k transfuzím. Hodnota 110 °C byla změněným nastavením, nikoli naměřenou teplotou zařízení nebo jeho obsahu.
Monitorovací a poplašné systémy odhalily neobvyklé hodnoty včas. U části zařízení obsluha obnovila kontrolu, další odstavila. Uložené produkty preventivně přesunula do jiných prostor. EFS nezveřejnila jméno napadeného dodavatele. Událost oznámila francouzskému úřadu pro kybernetickou bezpečnost ANSSI a ministerstvu zdravotnictví.
Incident následoval po dalších útocích na chladicí zařízení v Evropě. Útočníci na dálku spouštěli odmrazování v obchodech a zvyšovali nastavené teploty až na 50 °C. Prodejci v Belgii, Irsku, Lucembursku, Švédsku a dalších zemích museli vyhazovat zkažené potraviny. Podobné případy zasáhly už v říjnu také francouzské řetězce Carrefour, Coopérative U, Intermarché a Monoprix. Útočníci zatím nebyli identifikováni. Není ani jasné, zda u EFS použili stejný způsob přístupu.
Přístup přes napadeného dodavatele stačil k zásahu do fyzického provozu, přestože vlastní systémy EFS přímým cílem nebyly. Do kontroly přístupů proto patří vedle počítačů a serverů také provozní zařízení, jejich alarmy a účty externích servisních firem. Bez seznamu připojených zařízení a dodavatelů, kteří k nim mají přístup, zůstává část provozního rizika mimo běžnou kontrolu.
Foto: Anthony Levrot, Wikimedia Commons, CC BY-SA 4.0