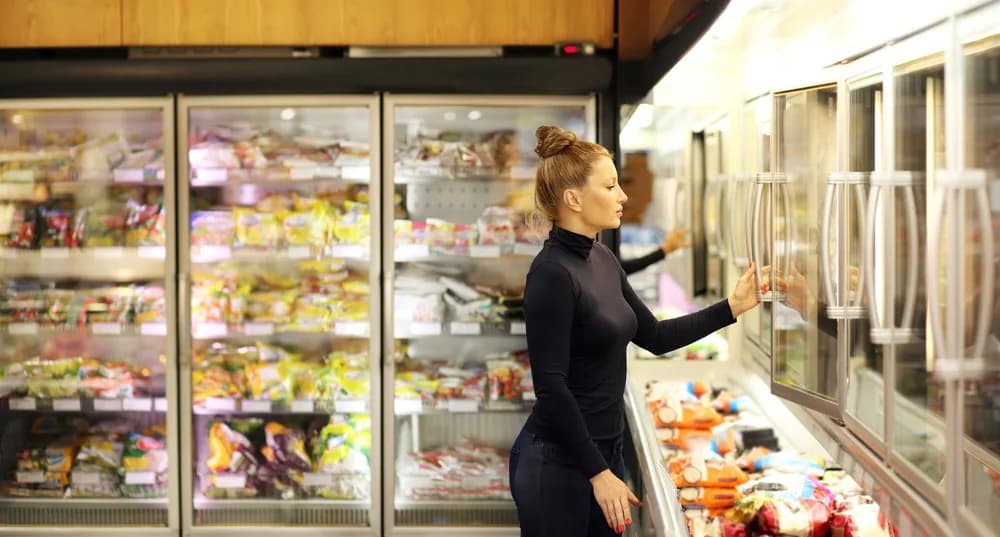
Dosud neznámí útočníci napadli tisíce dálkově ovládaných chladicích systémů ve stovkách francouzských prodejen. Na dálku zvýšili teplotu, znehodnotili potraviny a způsobili požáry.
Napadená zařízení patří k systémům automatizace budov, označovaným zkratkou BAS. Ty řídí vytápění, klimatizaci, osvětlení a spotřebu energie nebo vody. Patří k nim také zámky, čtečky přístupových karet, kamery a požární ústředny.
V srpnu 2026 narušil ransomware řízení budov v kanadské nemocnici. Zasáhl kontrolu vstupních dveří, centrální dohled nad klimatizací a vydávání přístupových karet zaměstnancům. Při útocích na kasina v Las Vegas v roce 2023 přestaly fungovat elektronické klíče od pokojů, bankomaty a platební kiosky.
Podle zprávy Armis Labs komunikuje 91 procent systémů automatizace budov přes nezabezpečené protokoly. Jejich aktualizace bývají složitější než u běžných počítačů, protože zařízení musí zůstat nepřetržitě v provozu. Útočníci je mohou využít také jako skrytou cestu do firemní počítačové sítě.
Bezpečnostní firma Dragos v roce 2025 evidovala 119 ransomwarových skupin, jejichž aktivity zasáhly více než 3 300 průmyslových organizací. V prvním čtvrtletí 2026 zaznamenala 1 020 incidentů a ve druhém 1 140. Část těchto údajů vychází z tvrzení útočníků, která nemusí být pravdivá.
Méně než deset procent sítí provozních technologií má podle odhadu společnosti Dragos dostatečný síťový dohled. Provozní technologie řídí fyzická zařízení a procesy. Ve 30 procentech případů řešených během roku 2025 nezačalo vyšetřování bezpečnostním upozorněním. Někdo si nejprve všiml neobvyklého chování provozu.
Chladicí, vstupní a klimatizační systémy připojené k internetu proto patří do stejného bezpečnostního přehledu jako počítače a servery. Samotný incident ve Francii neznamená, že je nutné všechna zařízení odpojit. U každého by však mělo být jasné, zda je dostupné z internetu, kdo aktualizuje jeho firmware a kdo sleduje jeho provoz.